۱۳۹۹ مرداد ۱۸, شنبه

ریل نصب با تصویر برنامه سی کلینرccleaner


برنامه پاکسازی گوشی اندروید

احتمالا برای شما هم پیش آمده باشد که پس از مدتی کار با سیستم عامل های مختلف، سرعت سیستبر کاهش یافته و نسبت به روزهای اولیه افت پیدا میکند. علت این امر انباشته شدن فایلهای غیر ضروری در حافظه سیستمی است. کمپانی خوشنام Piriform که دارای دفاتر مختلف در لندن، نیویورک و شرق اروپاست، سالهاست در زمینه بهبود سرعت سیستم عاملهای مختلف فعال است. نرم افزار این شرکت که با نام CCleaner برای پلت فرمهای مختلف ارایه می شود، شاید برای کاربران ویندوز آشنا باشد. در این پست قصد معرفی و ارایه نسخه اندرویدی این برنامه کاربردی را به کاربران عزیز GetAndroid داریم.

CCleaner Professional برنامه معروف و محبوب پاکسازی فایلهای غیر ضروری در اندروید است که با حذف کش برنامه ها باعث افزایش سرعت سیستم عامل میشود. اگر فضای مموری پر شده و سرعت گوشی یا تبلت شما افت محسوسی پیدا کرده پیشنهاد میکنیم این اپلیکیشن کاربردی را نصب کرده و با استفاده از قابلیتهای آن عملکرد دستگاه اندرویدی خود را بهبود ببخشید.


ویژگیهای برنامه CCleaner:

بهبود سرعت سیستم با حذف مطمئن فایلهای غیر ضروری

حذف کش برنامه ها، دانلودها، تاریخچه مرورگرها، کلیپ برد و غیره

حذف تاریخچه پیامها و تماسها

افزایش میزان حافظه آزاد

بهبود عملکرد کلی دستگاه

مدیریت سریع و آسان اپلیکیشنهای نصب شده


عکس 1
CCleaner 5.55.7108 عکس 1


عکس 2
CCleaner 5.55.7108 عکس 2


عکس 3
CCleaner 5.55.7108 عکس 3


عکس 4
CCleaner 5.55.7108 عکس 4


عکس 5
CCleaner 5.55.7108 عکس 5


عکس 6
CCleaner 5.55.7108 عکس 6


۱۳۹۹ خرداد ۱۹, دوشنبه

آموزش ساخت هات اسپات در آیفون و iOS

از این آموزش می‌توان برای ایجاد هات‌اسپات در دسته وسیعی از محصولات اپل مثل iPhone 4s، iPhone 5 و iPhone 5s، iPhone 6، iPhone 6 Plus، iPhone 6s، iPhone 6s Plus، iPhone 7، iPhone 7 Plus، iPad Pro، iPad 2، آی‌پدهای جدیدتر و حتی نسل پنجم iPod touch هم استفاده کرد.
در ابتدا به تنظیمات وارد شوید.
first-go-into-settings
سپس Cellular را انتخاب کنید.
ساخت هات اسپات در آیفون و iOS
Cellular Data Options را انتخاب کنید.
tap-on-cellular-data-options
به Cellular Data Network وارد شوید.
tap-on-cellular-data-network
به پایین صفحه رفته و به بخش Personal Hotspot area وارد شوید. هر نام کاربری که دوست داشتید را وارد کنید (APN و رمز عبور را بعداً وارد می‌کنید) و بعد به عقب بازگردید.
scroll-down-to-the-personal-hotspot-area
حالا اگر به منوی تنظیمات بازگردید، می‌توانید تب تازه اضافه‌شده‌ی Personal Hotspot را ببینید. برای فعال و غیرفعال کردن هات‌اسپات از آن استفاده کنید. از این قسمت می‌توانید رمز عبور را هم تغییر دهید.
voila
در iOS 9 زمانی که هات‌اسپات را فعال کرده باشید تنظیمات شبیه به عکس زیر دیده می‌شود. کار شما به پایان رسیده است و تنها دیگر دستگاه‌ها باید به شبکه جدیدی که ایجاد کرده‌اید بپیوندند.
this-is-how-it-looks-when-you-turn-the-ios-9-personal-hotspot-toggle-on
رمز عبور اولیه‌ای که آی‌اواس انتخاب می‌کند پیچیده و طولانی است، اگر دوست داشتید می‌توانید رمز عبور ساده‌تری انتخاب کنید که به خاطر سپردنش هم راحت باشد. تنها کافی است که به بخش Wi-Fi password وارد شوید.
you-can-change-the-password-to-make-it-easier-to-type-and-remember
می‌توانید به کمک هر دستگاهی که از وای‌فای استفاده می‌کند به هات‌اسپات آیفون خود متصل شوید. یک دستگاه ویندوزی، گوشی یا تبلت اندرویدی، دستگاه آی‌اواس دیگر، واقعاً تفاوتی ندارد. در تصویر زیر به کمک Nexus 5 به این هات‌اسپات تازه ساخته‌شده در آیفون متصل شده‌ایم.
want-to-check-how-it-works

آموزش فعال سازی هات اسپات در گوشی های آیفون-iOS


در ابتدا به تنظیمات وارد شوید.

first-go-into-settings

سپس Cellular را انتخاب کنید.
tap-on-cellular-data-options

Cellular Data Options را انتخاب کنید.

ساخت هات اسپات در آیفون و iOS

به Cellular Data Network وارد شوید.

tap-on-cellular-data-network

به پایین صفحه رفته و به بخش Personal Hotspot area وارد شوید. هر نام کاربری که دوست داشتید را وارد کنید (APN و رمز عبور را بعداً وارد می‌کنید) و بعد به عقب بازگردید.

scroll-down-to-the-personal-hotspot-area

حالا اگر به منوی تنظیمات بازگردید، می‌توانید تب تازه اضافه‌شده‌ی Personal Hotspot را ببینید. برای فعال و غیرفعال کردن هات‌اسپات از آن استفاده کنید. از این قسمت می‌توانید رمز عبور را هم تغییر دهید.
voila

در iOS 9 زمانی که هات‌اسپات را فعال کرده باشید تنظیمات شبیه به عکس زیر دیده می‌شود. کار شما به پایان رسیده است و تنها دیگر دستگاه‌ها باید به شبکه جدیدی که ایجاد کرده‌اید بپیوندند.
this-is-how-it-looks-when-you-turn-the-ios-9-personal-hotspot-toggle-on

رمز عبور اولیه‌ای که آی‌اواس انتخاب می‌کند پیچیده و طولانی است، اگر دوست داشتید می‌توانید رمز عبور ساده‌تری انتخاب کنید که به خاطر سپردنش هم راحت باشد. تنها کافی است که به بخش Wi-Fi password وارد شوید.

you-can-change-the-password-to-make-it-easier-to-type-and-remember

می‌توانید به کمک هر دستگاهی که از وای‌فای استفاده می‌کند به هات‌اسپات آیفون خود متصل شوید. یک دستگاه ویندوزی، گوشی یا تبلت اندرویدی، دستگاه آی‌اواس دیگر، واقعاً تفاوتی ندارد. در تصویر زیر به کمک Nexus 5 به این هات‌اسپات تازه ساخته‌شده در آیفون متصل شده‌ایم.

want-to-check-how-it-works

از این آموزش می‌توان برای ایجاد هات‌اسپات در دسته وسیعی از محصولات اپل مثل iPhone 4s، iPhone 5 و iPhone 5s، iPhone 6، iPhone 6 Plus، iPhone 6s، iPhone 6s Plus، iPhone 7، iPhone 7 Plus، iPad Pro، iPad 2، آی‌پدهای جدیدتر و حتی نسل پنجم iPod touch هم استفاده کرد.

آموزش فعال سازی هات اسپات در گوشی های اندروید

با استفاده از آیکون Setting وارد تنظیمات گوشی شده

 آموزش فعال سازی هات اسپات در گوشی های اندروید + نحوه تغییر رمز و نام
سپس بخش Connections را انتخاب کنید (ممکن است در سایر گوشی های اندروید بخش Portable hotspot باشد)

 آموزش فعال سازی هات اسپات در گوشی های اندروید + نحوه تغییر رمز و نام
در بخش ارتباطات ، گزینه Mobile Hotspot and tethering را انتخاب کنید

 آموزش فعال سازی هات اسپات در گوشی های اندروید + نحوه تغییر رمز و نام
در این بخش میتوانید به 3 روش اینترنت سیم کارت را با دوستانتان به اشتراک بگذارید :
Mobile Hotspot : اشتراک گذاری اینترنت با استفاده از وای فای و هات اسپات
Bluetooth tethering : اشتراک گذاری اینترنت همراه با استفاده از بلوتوث
USB tethering : اشتراک گذاری اینترنت همراه با استفاده از کابل و اتصال یو اس بی
آموزش فعال سازی هات اسپات در گوشی های اندروید + نحوه تغییر رمز و نام

پس از فعال کردن و انتخاب بخش Mobile Hotspot برای تغییر رمز و تغییر نام هات اسپات همانند تصویر زیر :
جهت تغییر نام روی بخش مشخص شده زده و یک نام مناسب انتخاب کنید
با استفاده از گزینه Password میتوانید یک رمز عبور خوب و مناسب برای هات اسپات خود انتخاب کنید
در پایان یکبار هات اسپات را خاموش روشن کنید تا تغییرات اعمال شود

 آموزش فعال سازی هات اسپات در گوشی های اندروید + نحوه تغییر رمز و نام
نکته : دقت کنید که برای انتخاب پسوورد مناسب از ترکیب عدد و حروف استفاده کنید تا امنیت لازم را داشته باشد .
نکته 2 : آموزش بالا با استفاده از گوشی سامسونگ انجام شده است

۱۳۹۹ خرداد ۱۵, پنجشنبه

۶ روش کارآمد برای جلوگیری از هک شدن تلفن هوشمند


در این جا به معرفی روش‌ها و ترفندهای کاربردی برای افزایش امنیتی تلفن هوشمند و حفاظت از اطلاعات خصوصی از هک شدن می پردازیم.
دنیای دیجیتال ما هر روزه ناامن‌تر از گذشته می‌شود، اخبار متعددی از هک شدن گوشی افراد مشهور، فاش شدن اطلاعات کاربران شبکه‌های مجازی، حتی نفوذ و رخته به سیستم‌های امنیتی کشورها بزرگ منتشر می‌شود که نگرانی کاربران از حفظ حریم شخصی خودشان را افزایش می‌دهد. اطلاعات خصوصی هر کاربری در معرض هک شدن قرار دارد و این موضوع تنها مختص به هنرمندان، افراد مشهور و اصطلاحا سلبریتی‌ها نیست. بر اساس آمارها مردم عادی بیش از دیگر اشخاص طعمه این گونه حمله‌های سایبری هستند.


نوع گوشی، سیستم عامل و یا برنامه‌های محافظ هر کاربر تا حدودی می‌تواند درصد هک شدن گوشی را افزایش یا کاهش دهد، اما حتی ایمن‌ترین سیستم‌عامل‌ها در جهان در معرض هک شدن قرار دارند.
از این رو کاربران نگرانی‌های فراوانی برای دسترسی دیگران به اطلاعات شخصی خود دارند، تلفن هوشمند محل نگه داری بسیاری از اطلاعات خصوصی کاربران است که نیاز به محافظت دارد. راهکارهایی وجود دارد که خطر هک شدن گوشی را کاهش می‌دهد، به کارگیری این روش‌ها، هرچند تلفن هوشمند را به طور ۱۰۰ درصد ایمن نمی‌کند، اما به مقدار قابل ملاحظه‌ای امنیت تلفن هوشمند و اطلاعات درون آن را افزایش می‌دهد. در این گزارش با ارائه این راه‌کارها، امید داریم تا بیش از گذشته، نفوذ هکرها به گوشی کاربران و سرقت اطلاعات شخصی آن‌ها، گرفته شود. اگر به افزایش ایمنی گوشی خود علاقه دارید، با ادامه گزارش همراه ما باشید:

راه هک شدن تلفن‌های همراه چیست؟
تلفن هوشمند هر شخصی حاوی یک سری اطلاعات ارزشمند شخصی مانند شماره حساب، موجود بانکی، تعداد حساب‌های درگردش و مواردی از این دست است که برای هکرها ارزشمند محسوب می‌شود. اما رسیدن به این اطلاعات راهکارهایی دارد، دو روش اصلی برای دستیابی به اطلاعات گوشی هر فرد شامل دزدی تلفن هوشمند و استفاده از بدافزارها می‌شود.

دزدی فیزیکی گوشی هوشمند
دزدی فیزیکی گوشی، یکی از روش‌ها برای رسیدن به اطلاعات ارزشمند داخل آن است، البته هکرها از این روش استفاده نمی‌کنند. سارقان نیز با وجود رمزعبور و شرایط سخت شکستن آن و همچنین سیستم‌های رمزنگاری شده گوشی که حتی با استصال به دستگاه‌های دیگر، اطلاعات را فاش نمی‌سازند، کار دشواری دارند. به همین جهت سارقان بیشتر پس از دزدی با فروش گوشی پول دریافت می‌کنند و کمتر کسی از این روش برای نفوذ به اطلاعات گوشی بهره می‌برد. البته اگر گوشی شما رمزعبور نداشته باشد، با سرقت آن، دسترسی به تمامی اطلاعات بسیار آسان است.

هک گوشی با بدافزارها
اماموردی که امروزه بیشتر مورد استفاده قرار می‌گیرد و ما نیز در این گزارش به دنبال مقابله با آن هستیم، هک گوشی به وسیله بدافزارهای مخرب است. مجرمان سایبری ترجیح می‌دهند از راه دور به گوشی افراد نفوذ کرده و اطلاعات را سرقت کنند، با این روش هیچ ردپایی از هکر باقی نمی‌ماند. هکرها به دو ضعف کاربران امید دارند و با همین امید کار خود را پیش می‌برند. یک آنکه کاربران اطلاعات زیادی از نحوه کار گوشی و محافظت از آن نداشته باشند که البته در این صورت طعمه خوبی برای هکرها به شمار می‌روند. دوم آنکه با وجود دانش فنی، به هر دلیلی برای ایمنی گوشی خود اهمیتی قائل نشوند و تلاشی برای حفظ اطلاعات شخصی خود نداشته باشند. در هر دوحالت کار هکرها برای نفوذ به گوشی کاربران بسیار آسان می‌شود.
البته زیاده‌روی در مبحث امنیت نیز زندگی کاربران را مختل می‌کند، استفاده از رمزهای عبور طولانی و دشوار، استفاده از برنامه‌هایی برای ناشناس ماندن در وب‌گردی و استفاده از چند آنتی‌ویروس، مواردی نیست که ما به دنبال آن باشیم، اما با رعایت یکسری نکات و راهکارهای نه‌چندان دشوار می‌توان راه نفوذ هکرها به گوشی خود را مسدود کرد.
اما این روش‌ها چیست؟

سیستم‌عامل و برنامه‌های خود را بروزرسانی کنید
دیدن اعلان بروزرسانی جدید برای سیستم عامل یا برنامه‌های گوشی برای کاربران یک مصیبت است، دید بسیار منفی به بروزرسانی‌ها وجود دارد و خیلی از کاربران برنامه‌های خود را به‌روز نمی‌کنند. استفاده از حجم اینترنت، دقایقی از دسترس خارج شدن برنامه برای بروزرسانی و تعداد زیاد بروزرسانی‌ها از جمله دلایلی هستند که کاربران را از نصب آن‌ها منصرف می‌سازد. اما باید گفت هیچ شرکت توسعه دهنده‌ای بی‌دلیل برای برنامه خود بروزرسانی ارسال نمی‌کند. اکثر آپدیت‌ها به موارد امنیتی بر می‌گردد و راه نفوذ به برنامه یا گوشی را می‌بندد. هکرها برای یافتن باگ امنیتی در برنامه یا سیستم عامل‌ها باید ماه‌ها یا حتی سال‌ها وقت صرف کنند، این بروزرسانی‌ها با از بین بردن باگ‌ها امنیتی جدید و شناخته شده در برنامه، این راه‌های نفوذ را از بین می‌برد؛ بنابراین همواره برنامه‌ها و به خصوص سیستم عامل خود را به‌روز نگه‌دارید.

عدم نصب برنامه‌های مشکوک با دسترسی‌های غیرمعقول
روزانه برنامه‌های بسیاری به قصد نفوذ به گوشی کاربران و برای هر دو سیستم عامل اندروید و iOS تولید می‌شود. این اپلیکیشن‌ها معمولا توسط گروه‌های توسعه دهنده نامعتبر ساخته می‌شوند و خدماتی عجب را ارائه می‌دهند. هدف این برنامه‌ها جذب کاربران با ارائه ویژگی‌های عجیب و تاحدودی باورنکردنی است، از همین طریق می‌توان این چنین برنامه‌های مشکوک را شناسایی کرد. به طور مثال برنامه‌ای برای گرفتن فشار خون، مشخص کردن دما محیط، اسکن رادیولوژی با دوربین گوشی یا برنامه‌های شرط‌بندی، به طور واضح این دست اپلیکیشن‌ها دروغین بوده و بسیار خطرناک هستند.
از طرفی حتی برخی برنامه‌های به ظاهر مفید و کاربردی، مجوز دسترسی‌های غیرمعقولی برای نصب درخواست می‌کنند، مثلا برنامه ویرایش عکس دسترسی به مخاطبین و میکروفن گوشی را می‌خواهد، در صورتی که این دو دسترسی هیچ ارتباطی به ویرایش عکس ندارد. در این حالت نیز می‌توان برنامه‌های مشکوک و مخرب را شناسایی کرد. از نصب چنین اپلیکیشن‌هایی خودداری کنید.
همواره دسترسی برنامه‌ها به منابع گوشی را بعد از نصب نیز می‌توان تغییر داد؛ بنابراین بهتر است همین حالا، به منو تنظیمات و بخش برنامه‌ها نصب شده رفته و مجوز دسترسی‌های هر برنامه را بررسی کنید، در صورت صدور مجوز یک دسترسی نامعقول برای یک برنامه، آن مجوز را سریعا غیرفعال کنید.

از یک رمز عبور امن و ترجیحا قفل‌های بیومتریک استفاده کنید
اگر به هر دلیلی برروی گوشی خود قفل صفحه‌ای ندارید، به سرعت یک رمز عبور مناسب و منحصربه‌فرد را انتخاب کنید. این رمز نباید یک عدد ساده مانند ۱۲۳۴ یا تاریخ تولد و شماره شناسنامه شما باشد. این موارد به آسانی قابل پیش‌بینی هستند. از یک رمز عبور میان ۶ تا ۸ عدد استفاده کنید، ترجیحا در رمز عبور از حروف و کاراکترهای دیگر نیز بهره ببرید. با این کار امنیت قفل چندین برابر می‌شود.
اما اگر گوشی شما از یک یا چند قفل بیومتریک پشتیبانی می‌کند، حتما از آن استفاده کنید. Face ID و Touch ID مدت‌ها است که برای گوشی‌های آیفون عرضه شده و با ضریب اطمینان بالا، به راحتی قابل استفاده هستند. در مورد گوشی‌های اندرویدی قفل تشخیص چهره و اثر انگشت به عنوان قفل‌های بیومتریک شناخته می‌شوند. قفل تشخیص چهره به آسانی فریب می‌خورد و خیلی قابل اطمینان نیست، اما اگر گوشیتان دارای حسگر اثرانگشت است، به راحتی می‌توان به آن اطمینان کرده و از این قفل استفاده کرد.

به شبکه‌های وای‌فای ناشناخته متصل نشوید
در بسیاری از مکان‌های عمومی، وای‌فای رایگان ارائه می‌شود و این مورد بسیار وسوسه‌انگیز است. اما واقعیت آن است که اتصال به وای‌فای‌های عمومی رایگان، هرگز ایده خوبی نبوده و درصد ریسک این کار بسیار بالا است. مشخص نیست که ترافیک وای‌فای‌های عمومی از کجا تامین می‌شود و به همین دلیل یکی از مشهورترین راه‌ها برای هک گوشی کاربران، وای‌فای عمومی است. بهتر است برای اتصال به اینترنت به جز وای‌فای خانگی خود، از دیتای موبایل استفاده نمایید، برای وای‌فای عمومی نیز اگر کاملا به فرد یا شرکت ارائه دهنده آن مطمئن هستید، متصل شوید واگرنه از این کار پرهیز کنید.

ایمیل، لینک و فایل‌های مشکوک ارسالی را باز نکنید
یکی دیگر از محبوب‌ترین راه‌های هک گوشی کاربران حملات ملقب به فیشینگ است. در این نوع حمله، یک لینک، فایل، سند، تصویر یا حتی ویدئو توسط یک منبع با نامی آشنا برای کاربر ارسال می‌شود. با باز کردن آن لینک یا فایل، بدافزارهای مخفی شده در آن وارد گوشی شما شده و عملیات هک اطلاعات شخصی آغاز می‌شود.
برای مقابله با این حملات باید به منبع فرستنده فایل مراجعه کرد، شماره‌های مشکوک و ناشناس یا آدرس‌های ایمیل غیر رسمی، معمولا به حملات فیشینگ ارتباط دارند. بسیاری از ایمیل‌های ارسال شده برای کاربران دارای نام دروغین هستند، مثلا یک ایمیل با نام یک سرویس دهنده پهنای باند اینترنتی مشهور برای شما ارسال می‌شود، اما باید به آدرس آن ایمیل نیز توجه کرد. بخش دیگری از پیام‌ها دارای تبلیغات غیرواقعی مانند تخفیف یک فروشگاه اینترنتی، حراجی فصل یا چنین مواردی هستند که کاربر را به بازکردن لینک تشویق می‌کند.
این روزها باید به پیام‌های ارسالی در شبکه‌های اجتماعی و پیام‌رسان‌ها نیز توجه کرد، بسیاری با منسوخ شدن ارسال ایمیل، حملات خود را از پیام‌رسان‌ها انجام می‌دهند. تلفن هوشمند جف بزوس، مالک آمازون نیز با یک فایل ویدئویی که از طرف بن‌سلمان در واتس‌آپ برایش فرستاده شده بود، هک شد.

از ایستگاه‌های شارژ عمومی استفاده نکنید
بعضی مواقع ۱۰ دقیق اتصال به شارژ می‌تواند تا ساعت‌ها کار ما را راه بیندازد. کمبود باتری گوشی مخصوصا در مسافرت که دسترسی به برق محدود است، اتفاقی عادی محسب می‌شود برای همین معمولا در ایستگاه‌های قطار، فرودگاه‌ها، پایانه‌های اتوبوسرانی و مکان‌های عمومی پر رفت‌وآمد، ایستگاه‌های شارژ گوشی تعبیه می‌شود تا مردم استفاده نمایند.
هرچند اندروید و iOS هر دو در برابر اتصال‌های ناامن کابل شارژ مقاوم هستند، اما شما هرگز نمی‌دانید که هکرها چه در سر دارند. ممکن است روشی جدید برای دسترسی به اطلاعات گوشی پیدا کرده باشند و آداپتور و کابل مخصوص خود را در میان کابل‌های ایستگاه شارژ قرار داده باشند. در مواردی که شارژ کمی دارید حتی بهتر است از شارژرهای افراد ناشناس نیز استفاده ننمایید. به همراه داشتن یک پاوربانک، بهترین راه حل است


۱۳۹۹ اردیبهشت ۱۰, چهارشنبه

مقابله با سوء استفاده های کاربران واتساپ

برای محافظت از حریم خصوصی خود و جلوگیری از هر نوع احتمال هک و کلاهبرداری از طریق واتساپ کافیست که به چند مورد حساس و نکته کلیدی توجه داشته باشید.
1.    به پیام‌های فیک و دروغین که خبرهای نادرستی ارائه می‌کنند توجه نکنید
سعی کنید که پیام‌های عجیب و بدون منبع توجه نکنید. این روزها منابع خبری به قدری گسترش یافته‌اند که به راحتی می‌توان یک خبر موثق را از خبرهای عجیب و غیر موثق تفکیک کرد. گاها دیده می‌شود که پیام‌های عجیبی در واتساپ ارائه می‌شود که به هیچ عنوان پایه و اساس واقعی ندارند. یک نمونه از شایع‌ترین این نوع پیام‌ها حاوی متنی است که از پولی شدن یا احتمال هک اکانتی که از آن استفاده می‌کنید خبر می‌دهد! این پیام‌ها به هیچ وجه صحت ندارند و خود را درگیر آن‌ها نکنید. اگر در این پیام‌ها از شما خواسته شد که مبلغ ناچیزی را به حساب خاصی واریز کنید تا به این صورت از بسته شدن اکانتتان جلوگیری شود، به هیچ وجه به پیام دریافتی اعتماد نکنید.
سوء استفاده های کاربران واتساپ
لینک‌های عجیب و ناشناس را باز نکنید!
سوء استفاده های کاربران واتساپ
گاه یک کلیک بر روی لینکی خاص می‌تواند منجر به از دست رفتن بسیاری از اطلاعات شما شود و حریم خصوصیتان را پایمال کند. سعی کنید که تا حد امکان در حین استفاده از هر اپلیکیشن پیام رسانی بر روی لینک‌های ناشناس و عجیب کلیک نکنید. حس کنجکاوی را کنار بگذارید و از لمس هر کلیک در برنامه‌های پیام رسان جدا خودداری کنید. همواره سعی کنید که فقط به لینک‌های اهمیت دهید که مطمئن هستید مربوط به سایت‌های قابل اعتماد می‌شوند. دقت داشته باشید که این امر یکی از موثرترین روش های مقابله با سوء استفاده های کاربران واتساپ محسوب می‌شود.
واتساپ یک شبه غیر فعال نمی‌شود!
یکی دیگر از پیام‌هایی که این روزها زیاد در بین کاربران واتساپ و سایر برنامه‌های پیام رسان رد و بدل می‌شوند، پیام‌هایی هستند که در آن‌ها به غیر فعال شدن واتساپ در آینده نزدیک خبر می‌دهند! این پیام‌ها به هیچ وجه صحت ندارند و اگر قرار باشد سرویس واتساپ منحل گردد، بی‌شک منابع قابل اعتماد و حتی تیم واتساپ در رابطه با آن صحبت خواهند کرد و منابع رسمی این خبرها و گزارش‌ها را تحت پوشش قرار می‌دهند. بنابراین به پیام‌های جعلی یا اصطلاحا فیک این چنینی توجه نکنید. در برخی موارد حتی دیده شده که افراد سودجو خود را به عنوان دست‌اندر کاران واتساپ جای زده و با مطرح کردن مشکلات مالی از کاربران مبالغی به عنوان “کمک مالی” دریافت کرده‌اند!
به پیام‌هایی که شما را ترغیب به فوروارد می‌کنند توجه نکنید!
یکی دیگر از مسائلی که متاسفانه به شدت در بین کاربران ایرانی رواج یافته مربوط به فوروارد کردن بی‌دلیل پیام‌هایی می‌شود که در آن‌ها توصیه شده متن خاصی را برای “فلان تعداد” نفر ارسال و به “فلان” هدف برسید! این نوع پیام‌ها به واقع شما را به هیچ هدف خاصی نمی‌رسانند و تنها منجر به اسپم بی‌جهت و بدون دلیل می‌شوند! پس لطفا به این نوع پیام‌ها توجه نکنید و زمان با ارزش خود را صرف پیام‌هایی که شما را ترغیب به فوروارد کردن می‌کنند، نکنید!
به پیام‌های عجیب کاربران ناشناس اعتماد نکنید!
سوء استفاده های کاربران واتساپ
یک هکر به مانند شما یک انسان و فرد معمولی است و از قدرت ماورالطبیعه برای هک کردنتان استفاده نمی‌کند! در بسیاری از موارد هکرها یا افراد سودجو با برقراری ارتباط با قربانی سعی می‌کنند تا اطلاعات شخصی آن‌ها را بدزدند. به عنوان مثال تصور کنید که برای هک یکی از اکانت‌های شما لازم باشد که به سوال امنیتی نظیر “نام حیوان خانگی شما چیست؟” پاسخ داده شود. در این شرایط یک هکر سعی می‌کند تا با شما رابطه دوستانه‌ای برقرار کند و از طریقی نام حیوان خانگی‌تان را بپرسد! مطمئنا اگر شما نام حیوان خانگی خود را به وی بگویید و همان نام پاسخ پرسسش امنیتی اکانت شما باشد، مجبور هستید که با اطلاعات اکانت خود وداع کنید!پس سعی کنید که از واتساپ و سایر برنامه‌های پیام رسان این چنینی فقط برای انجام امورات واجب استفاده کنید و برقراری ارتباط با افرادی که می‌شناسید استفاده کنید. پس به پیام‌های عجیب کاربران ناشناس اهمیت ندهید. شاید این موضوع برایتان خنده‌دار به نظر برسد اما باور کنید که توجه به این امر یکی از موثرترین روش های مقابله با سوء استفاده های کاربران واتساپ به شمار می‌رود.
از واتساپ های جعلی(واتساپ گلد، ...) استفاده نکنید تنها ازواتساپ اصل و واتساپ بیزینس استفاده کنید 
ازواتساپ گلد، واتساپ پلاس، واتساپ پریمیوم و غیره را استفاده نکنید!برخی از افراد سودجو از نام اپلیکیشن‌های پیام رسان محبوب سوء استفاده می‌کنند. به عنوان مثال عرضه اپلیکیشن‌هایی تحت عنوان واتساپ گلد، واتساپ پلاس و غیره یکی از اصلی‌ترین روش های سوء استفاده این نوع افراد محسوب می‌شود. آن‌ها مدعی می‌شوند که نسخه‌ای از واتساپ تحت عنوان خاص عرضه و منتشر شده که قابلیت‌های بیشتری دارد و برای نصب آن ملزم به پرداخت هزینه خاصی هستید!
سوء استفاده های کاربران واتساپ
عده‌ای از کاربران هم عموما این صحبت‌ها را باور می‌کنند و با پرداخت هزینه نسبت به دانلود و نصب نسخه‌های غیررسمی برنامه‌های پیام رسان نظیر واتساپ وارد عمل می‌شوند. به این صورت علاوه بر بر باد رفتن مبلغی که پرداخت کرده‌اید، ممکن است مشخصات اکانت و حتی اطلاعات کامل شما هم لو برود! فراموش نکنید که توجه به این موضوع می‌تواند در راستای مقابله با سوء استفاده های کاربران واتساپ به مراتب مفید باشد.
به ایمیل‌هایی که از تماس از دست رفته واتساپ اشاره می‌کنند توجه نکنید!
یکی دیگر از روش هایی که به منظور سوء استفاده از کاربران واتساپ به‌کار برده می‌شود مربوط به ارسال ایمیل‌های فیک و جعلی است. گاها دیده می‌شود که ایمیل‌هایی توسط کاربران دریافت می‌شود و در آن‌ها اشاره شده که شما “فلان تعداد” تماس از دست رفته واتساپ دارید و برای بررسی این تماس‌ها باید بر روی لینک خاصی کلیک کنید. به محض مشاهده این نوع ایمیل‌ها، ارسال کننده آن را بلاک و ریپورت کنید. واتساپ به هیچ وجه از طریق ایمیل در رابطه با تماس‌های از دست رفته یا پیام‌های دریافتی کاربر اطلاع‌رسانی نمی‌کند. پس کلیک بر روی لینک‌های این چنینی کامپیوتر و تمام اطلاعات شما را در معرض ریسک قرار می‌دهد. پس برای مقابله با سوء استفاده های کاربران واتساپ حتما به این موضوع هم توجه داشته باشید.
سوء استفاده های کاربران واتساپ
واتساپ را از هیچ منبع دیگری به جز گوگل پلی استور دانلود نکنید!
همواره سعی کنید که تمام اپلیکیشن‌های مورد نیازتان را از گوگل پلی استور (Google Play Store) دانلود کنید. دانلود و نصب اپلیکیشن‌ها از منابع ناشناس و غیرقابل اعتماد می‌تواند مشکلات امنیتی جبران ناپذیری را برایتان به همراه داشته باشید.
به لینک دانلود اپلیکیشن‌ها در واتساپ توجه نکنید!
گاها دیده می‌شود که افراد سودجو و کلاهبرداران پیام‌هایی با لینک خاص را در واتساپ پخش می‌کنند و اشاره دارند که کاربران با کلیک بر روی لینک نام برده شده می‌توانند یک برنامه مکمل واتساپ را دانلود کنند که قابلیت‌های جدیدی را به این اپلیکیشن پیام رسان اضافه می‌کند! به هیچ عنوان به این نوع پیام‌ها توجه نکنید چرا که کاملا فیک و دروغین هستند. این موضوع هم یکی از اصلی‌ترین روش های مقابله با سوء استفاده های کاربران واتساپ محسوب می‌شود.

۱۳۹۹ فروردین ۴, دوشنبه

ترس از کرونا چگونه ما را به دام هکرها می‌اندازد؟


کارشناسان امنیتی می‌گویند افزایش کلاهبرداری‌های ایمیلی مرتبط به ویروس کرونا بدترین چیزی است که در سال‌های اخیر با آن روبرو شده‌اند.
ترس از کرونا چگونه ما را به دام هکرها می‌اندازد؟

مجرمان اینترنتی افراد و صنایع مختلف از جمله بخش‌های هوافضا، حمل و نقل، کارخانه‌ها، بیمارستان‌ها، خدمات درمانی و بیمه‌ها را هدف قرار می‌دهند.
به گزارش بی‌بی‌سی، ایمیل‌های جعلی یا فیشینگ (ایمیل‌هایی که برای سرقت اطلاعات هستند) که به زبان‌های انگلیسی، فرانسوی، ایتالیایی، ژاپنی و ترکی نوشته شده، کشف شده است.
در این جا به پنج مورد از این ایمیل‌ها نگاهی می اندازیم:
برای درمان این جا کلیک کنید
اطلاعات قربانیانی که در جستجوی درمان هستند، ربوده می‌شود
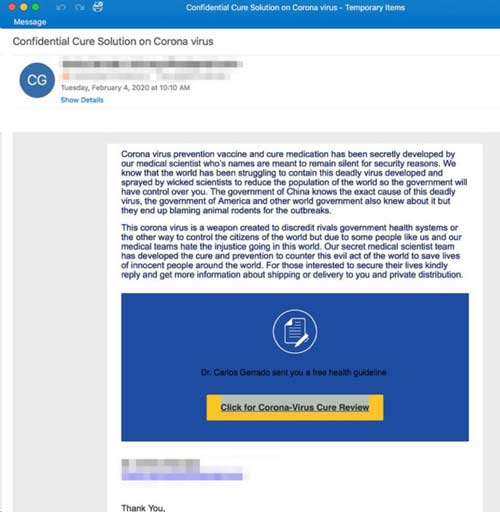
محققان در کمپانی امنیت سایبری "پروف پوینت" در ابتدا متوجه ایمیل عجیبی شدند که در ماه فوریه به مشتریان فرستاده شده بود.
در این ایمیل گفته شده بود که این پیامی از یک دکتر است که ادعا می‌کند جزییاتی از واکسنی در اختیار دارد که توسط دولت‌های چین و بریتانیا مخفی نگه داشته شده است.
این کمپانی گفته افرادی که بر روی مدارک ضمیمه این ای‌میل کلیک می‌کردند به صفحه‌ای هدایت می‌شدند که این صفحه به گونه‌ای طراحی شده بود که امکان در اختیار گرفتن اطلاعات ورودی افراد را داشت.
به گفته کمپانی امنیت سایبری پروف پوینت حداکثر ۲۰۰ هزار از این نوع ایمیل بطور همزمان ارسال می‌شود.
شرود دی گریپو از بخش ردیابی و تحقیق تهدیدات کمپانی، می‌گوید: "ما ۳۵ روز پشت سر هم شاهد ایمیل‌های مربوط به ویروس کرونا بودیم که سیاری از آن‌ها با ترس ناشی از این ویروس قربانیان را به کلیک کردن مدارک ضمیمه این ایمیل ترغیب می‌کردند."
بهترین راه برای این که بدانیم لینک موجود در ایمیل شما را به کجا می‌رساند، این است که ماوس را بر روی آن قرار داده تا آدرس اینترنتی آن آشکار شود. اگر این لینک قابل اعتماد نیست بهتر است که روی آن کلیک نکنید.

بازپرداخت مالیات کووید ۱۹
اداره مالیات بردرآمد قصد بازپرداخت مالیات کووید ۱۹ را ندارد
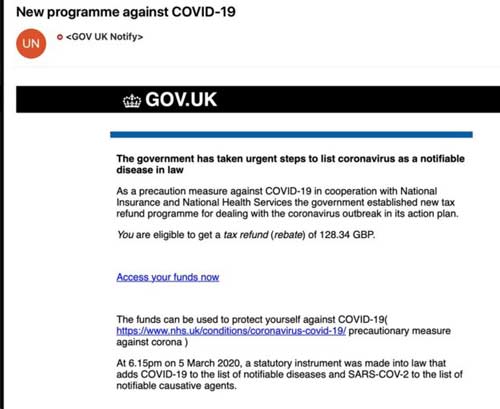
پژوهشگران در کمپانی امنیت سایبری "میم کاست"، این ایمیل جعلی را چند هفته پیش شناسایی کردند.
در صبح روز ردیابی این ایمیل، تنها در چند ساعت شاهد بیش از ۲۰۰ نمونه از این ایمیل بودند.
اگر فردی بر روی "اکنون به بودجه خود دسترسی پیدا کنید" کلیک کند. با این عمل به یک صفحه جعلی دولتی برده می‌شود که در آن جا از آن‌ها خواسته می‌شود که تمامی اطلاعات مالی و مالیاتی خود را وارد کنند.
کارل ویرن، مسئول بخش جرایم الکترونیکی در کمپانی میم کاست می‌گوید: "به هر گونه ارتباطات الکترونیکی در رابطه با درآمد و پول از طریق ای‌میل پاسخ ندهید وحتما بر روی هر گونه لینک و یا پیامی که به چنین اطلاعاتی مربوط می‌شود، کلیک نکنید. این روشی نیست که دولت برای بازپرداخت مالیات از آن استفاده کند."

اقدامات اندکی که باعث نجات می‌شود
 

سازمان بهداشت جهانی توسط هکرهای بسیاری مورد حمله قرار گرفته است
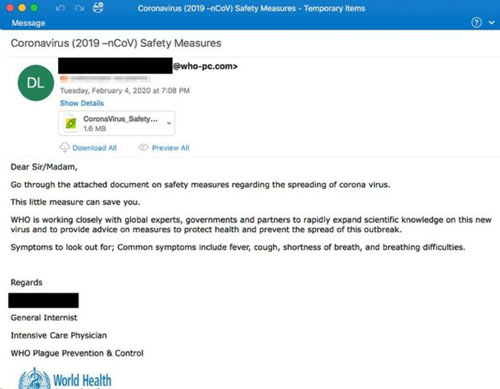
هکرها وانمود می‌کنند که نماینده سازمان بهداشت جهانی هستند، و ادعا می‌کنند که که مدرک ضمیمه ایمیل حاوی جزییاتی درباره جلوگیری از شیوع ویروس کرونا است.
آن‌ها ادعا می‌کنند که "همین اقدامات اندک می‌تواند شما را نجات دهد."
اما کمپانی امنیت سایبری پروف پوینت می‌گوید ضمیمه‌ای که با ایمیل فرستاده شده، هیچ توصیه مفیدی ندارد و به جای آن کامپیوتر شما را با بدافزاری به نام (AgentTesla Keylogger) آلوده می‌کند.
به این ترتیب هر ضربه شما به کیبورد ثبت و به هکرها فرستاده می‌شود، این روشی است که به آن‌ها اجازه می‌دهد تا هر اقدام آنلاینی قربانی را رصد کنند.
برای جلوگیری از این کلاهبرداری، مراقب ایمیل‌هایی باشید که ادعا می‌کنند از سازمان بهداشت جهانی هستند، چرا که احتمالا جعلی هستند.
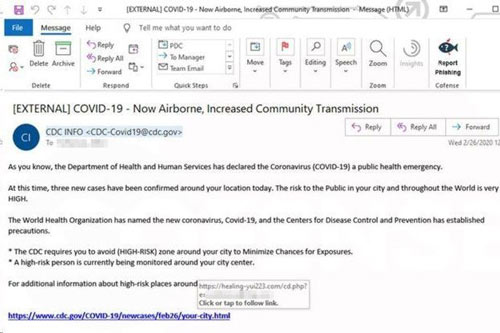
این ویروس اکنون در هوا پخش می‌شود
  
 
هکرها برای ترغیب کلیک کردن از تاکتیک‌های تقویت کننده ترس استفاده می‌کنند
در قسمت موضوع ایمیل نوشته شده: کووید ۱۹ اکنون در هوا پخش می‌شود و خطر انتقال را افزایش می‌دهد.
این ایمیل طوری طراحی شده که بنظر برسد از مرکز کنترل و مقابله با بیماری ( CDC ) ارسال شده است.
در این ایمیل از یکی از آدرس‌های ایمیلی معتبر این سازمان استفاده شده، در واقع از طریق یک ابزار جعلی ارسال شده است.
کمپانی "کوفنس"، ارائه دهنده پدافند سایبری، اولین بار این ایمیل جعلی را شناسایی کرد و آن را به عنوان نمونه‌ای از هکرها معرفی کرد که "به ترس و وحشت مسلح بودند".
این کمپانی می‌گوید که لینک موجود در این ایمیل، قربانیان را مستقیما به یک صفحه جعلی مایکروسافت می‌برد. در آن جا از آنها درخواست می‌شود که ایمیل و پسورد خود را وارد کنند.
سپس قربانیان به صفحه مشاوره واقعی مرکز کنترل و مقابله با بیماری هدایت می‌شوند که بنظر واقعی‌تر برسد. البته در این مرحله هکرها اکانت ایمیل قربانی را در اختیار دارند.
کوفنس می‌گوید ترکیبی از "جعل خوب" و "وضعیت پر استرس" باعث ایجاد دامی قدرتمند می‌شود.
یکی از راه‌های محافظت از خود، فعال کردن احزار هویت دو عاملی است. که در این صورت برای دسترسی به ایمیل باید کدی که برای شما فرستاده می‌شود را وارد کنید تا بتوانید به ای میلتان دسترسی پیدا کنید.
برای کمک به مقابله، اینجا اهدا کنید
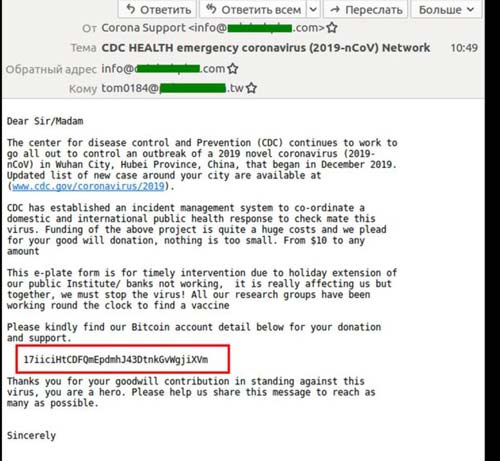
مرکز کنترل و مقابله با بیماری درخواستی برای کمک با پرداخت بیت کوین نکرده است
این نمونه به متخصصان بدافزارآ زمایشگاه امنیت سایبری "کپرسکی" گزارش شد.
ایمیل جعلی از مرکز کنترل و مقابله با بیماری ( CDC) که در آن برای کار بر روی یک واکسن درخواست کمک مالی کرده و خواسته که اهدا کنندگان بیت کوین بپردازند.
البته فرضیه مسلما مسخره است، اما آدرس ایمیل و امضا قانع کننده بنظر می‌رسد.
در مجموع کاسپرسکی می گوید که ۵۱۳ مورد مختلف که در عنوان آن‌ها ویروس کرونا آمده بود را کشف کرده که حاوی بدافزار هستند.
دیوید ام، محقق امنیتی در کپرسکی می‌گوید: "ما انتظار افزایش این موارد را داریم همچنان که ویروس واقعی در حال گسترش است."