۱۳۹۹ اردیبهشت ۱۰, چهارشنبه

مقابله با سوء استفاده های کاربران واتساپ

برای محافظت از حریم خصوصی خود و جلوگیری از هر نوع احتمال هک و کلاهبرداری از طریق واتساپ کافیست که به چند مورد حساس و نکته کلیدی توجه داشته باشید.
1.    به پیام‌های فیک و دروغین که خبرهای نادرستی ارائه می‌کنند توجه نکنید
سعی کنید که پیام‌های عجیب و بدون منبع توجه نکنید. این روزها منابع خبری به قدری گسترش یافته‌اند که به راحتی می‌توان یک خبر موثق را از خبرهای عجیب و غیر موثق تفکیک کرد. گاها دیده می‌شود که پیام‌های عجیبی در واتساپ ارائه می‌شود که به هیچ عنوان پایه و اساس واقعی ندارند. یک نمونه از شایع‌ترین این نوع پیام‌ها حاوی متنی است که از پولی شدن یا احتمال هک اکانتی که از آن استفاده می‌کنید خبر می‌دهد! این پیام‌ها به هیچ وجه صحت ندارند و خود را درگیر آن‌ها نکنید. اگر در این پیام‌ها از شما خواسته شد که مبلغ ناچیزی را به حساب خاصی واریز کنید تا به این صورت از بسته شدن اکانتتان جلوگیری شود، به هیچ وجه به پیام دریافتی اعتماد نکنید.
سوء استفاده های کاربران واتساپ
لینک‌های عجیب و ناشناس را باز نکنید!
سوء استفاده های کاربران واتساپ
گاه یک کلیک بر روی لینکی خاص می‌تواند منجر به از دست رفتن بسیاری از اطلاعات شما شود و حریم خصوصیتان را پایمال کند. سعی کنید که تا حد امکان در حین استفاده از هر اپلیکیشن پیام رسانی بر روی لینک‌های ناشناس و عجیب کلیک نکنید. حس کنجکاوی را کنار بگذارید و از لمس هر کلیک در برنامه‌های پیام رسان جدا خودداری کنید. همواره سعی کنید که فقط به لینک‌های اهمیت دهید که مطمئن هستید مربوط به سایت‌های قابل اعتماد می‌شوند. دقت داشته باشید که این امر یکی از موثرترین روش های مقابله با سوء استفاده های کاربران واتساپ محسوب می‌شود.
واتساپ یک شبه غیر فعال نمی‌شود!
یکی دیگر از پیام‌هایی که این روزها زیاد در بین کاربران واتساپ و سایر برنامه‌های پیام رسان رد و بدل می‌شوند، پیام‌هایی هستند که در آن‌ها به غیر فعال شدن واتساپ در آینده نزدیک خبر می‌دهند! این پیام‌ها به هیچ وجه صحت ندارند و اگر قرار باشد سرویس واتساپ منحل گردد، بی‌شک منابع قابل اعتماد و حتی تیم واتساپ در رابطه با آن صحبت خواهند کرد و منابع رسمی این خبرها و گزارش‌ها را تحت پوشش قرار می‌دهند. بنابراین به پیام‌های جعلی یا اصطلاحا فیک این چنینی توجه نکنید. در برخی موارد حتی دیده شده که افراد سودجو خود را به عنوان دست‌اندر کاران واتساپ جای زده و با مطرح کردن مشکلات مالی از کاربران مبالغی به عنوان “کمک مالی” دریافت کرده‌اند!
به پیام‌هایی که شما را ترغیب به فوروارد می‌کنند توجه نکنید!
یکی دیگر از مسائلی که متاسفانه به شدت در بین کاربران ایرانی رواج یافته مربوط به فوروارد کردن بی‌دلیل پیام‌هایی می‌شود که در آن‌ها توصیه شده متن خاصی را برای “فلان تعداد” نفر ارسال و به “فلان” هدف برسید! این نوع پیام‌ها به واقع شما را به هیچ هدف خاصی نمی‌رسانند و تنها منجر به اسپم بی‌جهت و بدون دلیل می‌شوند! پس لطفا به این نوع پیام‌ها توجه نکنید و زمان با ارزش خود را صرف پیام‌هایی که شما را ترغیب به فوروارد کردن می‌کنند، نکنید!
به پیام‌های عجیب کاربران ناشناس اعتماد نکنید!
سوء استفاده های کاربران واتساپ
یک هکر به مانند شما یک انسان و فرد معمولی است و از قدرت ماورالطبیعه برای هک کردنتان استفاده نمی‌کند! در بسیاری از موارد هکرها یا افراد سودجو با برقراری ارتباط با قربانی سعی می‌کنند تا اطلاعات شخصی آن‌ها را بدزدند. به عنوان مثال تصور کنید که برای هک یکی از اکانت‌های شما لازم باشد که به سوال امنیتی نظیر “نام حیوان خانگی شما چیست؟” پاسخ داده شود. در این شرایط یک هکر سعی می‌کند تا با شما رابطه دوستانه‌ای برقرار کند و از طریقی نام حیوان خانگی‌تان را بپرسد! مطمئنا اگر شما نام حیوان خانگی خود را به وی بگویید و همان نام پاسخ پرسسش امنیتی اکانت شما باشد، مجبور هستید که با اطلاعات اکانت خود وداع کنید!پس سعی کنید که از واتساپ و سایر برنامه‌های پیام رسان این چنینی فقط برای انجام امورات واجب استفاده کنید و برقراری ارتباط با افرادی که می‌شناسید استفاده کنید. پس به پیام‌های عجیب کاربران ناشناس اهمیت ندهید. شاید این موضوع برایتان خنده‌دار به نظر برسد اما باور کنید که توجه به این امر یکی از موثرترین روش های مقابله با سوء استفاده های کاربران واتساپ به شمار می‌رود.
از واتساپ های جعلی(واتساپ گلد، ...) استفاده نکنید تنها ازواتساپ اصل و واتساپ بیزینس استفاده کنید 
ازواتساپ گلد، واتساپ پلاس، واتساپ پریمیوم و غیره را استفاده نکنید!برخی از افراد سودجو از نام اپلیکیشن‌های پیام رسان محبوب سوء استفاده می‌کنند. به عنوان مثال عرضه اپلیکیشن‌هایی تحت عنوان واتساپ گلد، واتساپ پلاس و غیره یکی از اصلی‌ترین روش های سوء استفاده این نوع افراد محسوب می‌شود. آن‌ها مدعی می‌شوند که نسخه‌ای از واتساپ تحت عنوان خاص عرضه و منتشر شده که قابلیت‌های بیشتری دارد و برای نصب آن ملزم به پرداخت هزینه خاصی هستید!
سوء استفاده های کاربران واتساپ
عده‌ای از کاربران هم عموما این صحبت‌ها را باور می‌کنند و با پرداخت هزینه نسبت به دانلود و نصب نسخه‌های غیررسمی برنامه‌های پیام رسان نظیر واتساپ وارد عمل می‌شوند. به این صورت علاوه بر بر باد رفتن مبلغی که پرداخت کرده‌اید، ممکن است مشخصات اکانت و حتی اطلاعات کامل شما هم لو برود! فراموش نکنید که توجه به این موضوع می‌تواند در راستای مقابله با سوء استفاده های کاربران واتساپ به مراتب مفید باشد.
به ایمیل‌هایی که از تماس از دست رفته واتساپ اشاره می‌کنند توجه نکنید!
یکی دیگر از روش هایی که به منظور سوء استفاده از کاربران واتساپ به‌کار برده می‌شود مربوط به ارسال ایمیل‌های فیک و جعلی است. گاها دیده می‌شود که ایمیل‌هایی توسط کاربران دریافت می‌شود و در آن‌ها اشاره شده که شما “فلان تعداد” تماس از دست رفته واتساپ دارید و برای بررسی این تماس‌ها باید بر روی لینک خاصی کلیک کنید. به محض مشاهده این نوع ایمیل‌ها، ارسال کننده آن را بلاک و ریپورت کنید. واتساپ به هیچ وجه از طریق ایمیل در رابطه با تماس‌های از دست رفته یا پیام‌های دریافتی کاربر اطلاع‌رسانی نمی‌کند. پس کلیک بر روی لینک‌های این چنینی کامپیوتر و تمام اطلاعات شما را در معرض ریسک قرار می‌دهد. پس برای مقابله با سوء استفاده های کاربران واتساپ حتما به این موضوع هم توجه داشته باشید.
سوء استفاده های کاربران واتساپ
واتساپ را از هیچ منبع دیگری به جز گوگل پلی استور دانلود نکنید!
همواره سعی کنید که تمام اپلیکیشن‌های مورد نیازتان را از گوگل پلی استور (Google Play Store) دانلود کنید. دانلود و نصب اپلیکیشن‌ها از منابع ناشناس و غیرقابل اعتماد می‌تواند مشکلات امنیتی جبران ناپذیری را برایتان به همراه داشته باشید.
به لینک دانلود اپلیکیشن‌ها در واتساپ توجه نکنید!
گاها دیده می‌شود که افراد سودجو و کلاهبرداران پیام‌هایی با لینک خاص را در واتساپ پخش می‌کنند و اشاره دارند که کاربران با کلیک بر روی لینک نام برده شده می‌توانند یک برنامه مکمل واتساپ را دانلود کنند که قابلیت‌های جدیدی را به این اپلیکیشن پیام رسان اضافه می‌کند! به هیچ عنوان به این نوع پیام‌ها توجه نکنید چرا که کاملا فیک و دروغین هستند. این موضوع هم یکی از اصلی‌ترین روش های مقابله با سوء استفاده های کاربران واتساپ محسوب می‌شود.

۱۳۹۹ فروردین ۴, دوشنبه

ترس از کرونا چگونه ما را به دام هکرها می‌اندازد؟


کارشناسان امنیتی می‌گویند افزایش کلاهبرداری‌های ایمیلی مرتبط به ویروس کرونا بدترین چیزی است که در سال‌های اخیر با آن روبرو شده‌اند.
ترس از کرونا چگونه ما را به دام هکرها می‌اندازد؟

مجرمان اینترنتی افراد و صنایع مختلف از جمله بخش‌های هوافضا، حمل و نقل، کارخانه‌ها، بیمارستان‌ها، خدمات درمانی و بیمه‌ها را هدف قرار می‌دهند.
به گزارش بی‌بی‌سی، ایمیل‌های جعلی یا فیشینگ (ایمیل‌هایی که برای سرقت اطلاعات هستند) که به زبان‌های انگلیسی، فرانسوی، ایتالیایی، ژاپنی و ترکی نوشته شده، کشف شده است.
در این جا به پنج مورد از این ایمیل‌ها نگاهی می اندازیم:
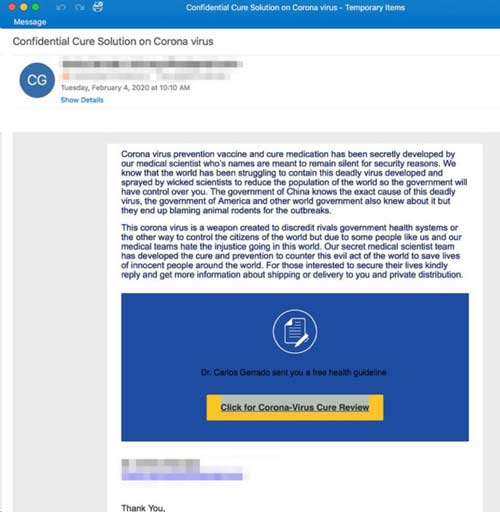
برای درمان این جا کلیک کنید
اطلاعات قربانیانی که در جستجوی درمان هستند، ربوده می‌شود
محققان در کمپانی امنیت سایبری "پروف پوینت" در ابتدا متوجه ایمیل عجیبی شدند که در ماه فوریه به مشتریان فرستاده شده بود.
در این ایمیل گفته شده بود که این پیامی از یک دکتر است که ادعا می‌کند جزییاتی از واکسنی در اختیار دارد که توسط دولت‌های چین و بریتانیا مخفی نگه داشته شده است.
این کمپانی گفته افرادی که بر روی مدارک ضمیمه این ای‌میل کلیک می‌کردند به صفحه‌ای هدایت می‌شدند که این صفحه به گونه‌ای طراحی شده بود که امکان در اختیار گرفتن اطلاعات ورودی افراد را داشت.
به گفته کمپانی امنیت سایبری پروف پوینت حداکثر ۲۰۰ هزار از این نوع ایمیل بطور همزمان ارسال می‌شود.
شرود دی گریپو از بخش ردیابی و تحقیق تهدیدات کمپانی، می‌گوید: "ما ۳۵ روز پشت سر هم شاهد ایمیل‌های مربوط به ویروس کرونا بودیم که سیاری از آن‌ها با ترس ناشی از این ویروس قربانیان را به کلیک کردن مدارک ضمیمه این ایمیل ترغیب می‌کردند."
بهترین راه برای این که بدانیم لینک موجود در ایمیل شما را به کجا می‌رساند، این است که ماوس را بر روی آن قرار داده تا آدرس اینترنتی آن آشکار شود. اگر این لینک قابل اعتماد نیست بهتر است که روی آن کلیک نکنید.

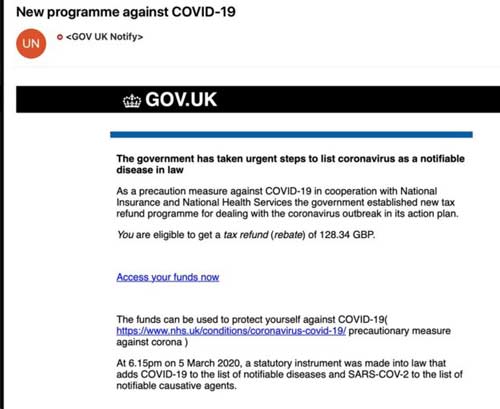
بازپرداخت مالیات کووید ۱۹
اداره مالیات بردرآمد قصد بازپرداخت مالیات کووید ۱۹ را ندارد
پژوهشگران در کمپانی امنیت سایبری "میم کاست"، این ایمیل جعلی را چند هفته پیش شناسایی کردند.
در صبح روز ردیابی این ایمیل، تنها در چند ساعت شاهد بیش از ۲۰۰ نمونه از این ایمیل بودند.
اگر فردی بر روی "اکنون به بودجه خود دسترسی پیدا کنید" کلیک کند. با این عمل به یک صفحه جعلی دولتی برده می‌شود که در آن جا از آن‌ها خواسته می‌شود که تمامی اطلاعات مالی و مالیاتی خود را وارد کنند.
کارل ویرن، مسئول بخش جرایم الکترونیکی در کمپانی میم کاست می‌گوید: "به هر گونه ارتباطات الکترونیکی در رابطه با درآمد و پول از طریق ای‌میل پاسخ ندهید وحتما بر روی هر گونه لینک و یا پیامی که به چنین اطلاعاتی مربوط می‌شود، کلیک نکنید. این روشی نیست که دولت برای بازپرداخت مالیات از آن استفاده کند."

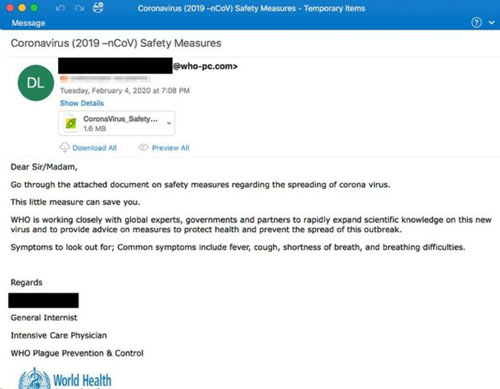
اقدامات اندکی که باعث نجات می‌شود
 

سازمان بهداشت جهانی توسط هکرهای بسیاری مورد حمله قرار گرفته است
هکرها وانمود می‌کنند که نماینده سازمان بهداشت جهانی هستند، و ادعا می‌کنند که که مدرک ضمیمه ایمیل حاوی جزییاتی درباره جلوگیری از شیوع ویروس کرونا است.
آن‌ها ادعا می‌کنند که "همین اقدامات اندک می‌تواند شما را نجات دهد."
اما کمپانی امنیت سایبری پروف پوینت می‌گوید ضمیمه‌ای که با ایمیل فرستاده شده، هیچ توصیه مفیدی ندارد و به جای آن کامپیوتر شما را با بدافزاری به نام (AgentTesla Keylogger) آلوده می‌کند.
به این ترتیب هر ضربه شما به کیبورد ثبت و به هکرها فرستاده می‌شود، این روشی است که به آن‌ها اجازه می‌دهد تا هر اقدام آنلاینی قربانی را رصد کنند.
برای جلوگیری از این کلاهبرداری، مراقب ایمیل‌هایی باشید که ادعا می‌کنند از سازمان بهداشت جهانی هستند، چرا که احتمالا جعلی هستند.
این ویروس اکنون در هوا پخش می‌شود
  
 
هکرها برای ترغیب کلیک کردن از تاکتیک‌های تقویت کننده ترس استفاده می‌کنند
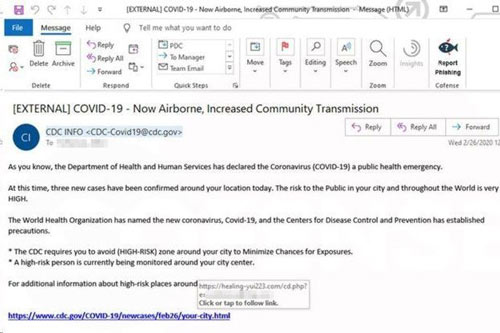
در قسمت موضوع ایمیل نوشته شده: کووید ۱۹ اکنون در هوا پخش می‌شود و خطر انتقال را افزایش می‌دهد.
این ایمیل طوری طراحی شده که بنظر برسد از مرکز کنترل و مقابله با بیماری ( CDC ) ارسال شده است.
در این ایمیل از یکی از آدرس‌های ایمیلی معتبر این سازمان استفاده شده، در واقع از طریق یک ابزار جعلی ارسال شده است.
کمپانی "کوفنس"، ارائه دهنده پدافند سایبری، اولین بار این ایمیل جعلی را شناسایی کرد و آن را به عنوان نمونه‌ای از هکرها معرفی کرد که "به ترس و وحشت مسلح بودند".
این کمپانی می‌گوید که لینک موجود در این ایمیل، قربانیان را مستقیما به یک صفحه جعلی مایکروسافت می‌برد. در آن جا از آنها درخواست می‌شود که ایمیل و پسورد خود را وارد کنند.
سپس قربانیان به صفحه مشاوره واقعی مرکز کنترل و مقابله با بیماری هدایت می‌شوند که بنظر واقعی‌تر برسد. البته در این مرحله هکرها اکانت ایمیل قربانی را در اختیار دارند.
کوفنس می‌گوید ترکیبی از "جعل خوب" و "وضعیت پر استرس" باعث ایجاد دامی قدرتمند می‌شود.
یکی از راه‌های محافظت از خود، فعال کردن احزار هویت دو عاملی است. که در این صورت برای دسترسی به ایمیل باید کدی که برای شما فرستاده می‌شود را وارد کنید تا بتوانید به ای میلتان دسترسی پیدا کنید.
برای کمک به مقابله، اینجا اهدا کنید
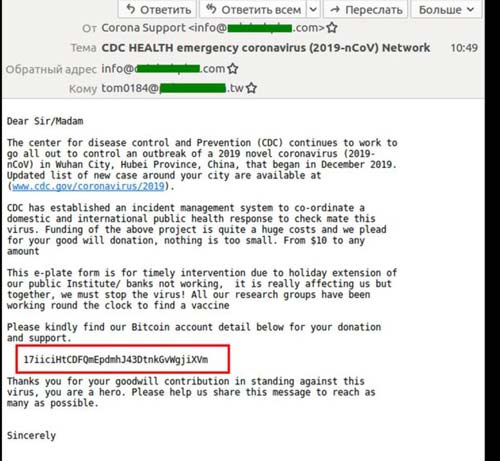
مرکز کنترل و مقابله با بیماری درخواستی برای کمک با پرداخت بیت کوین نکرده است
این نمونه به متخصصان بدافزارآ زمایشگاه امنیت سایبری "کپرسکی" گزارش شد.
ایمیل جعلی از مرکز کنترل و مقابله با بیماری ( CDC) که در آن برای کار بر روی یک واکسن درخواست کمک مالی کرده و خواسته که اهدا کنندگان بیت کوین بپردازند.
البته فرضیه مسلما مسخره است، اما آدرس ایمیل و امضا قانع کننده بنظر می‌رسد.
در مجموع کاسپرسکی می گوید که ۵۱۳ مورد مختلف که در عنوان آن‌ها ویروس کرونا آمده بود را کشف کرده که حاوی بدافزار هستند.
دیوید ام، محقق امنیتی در کپرسکی می‌گوید: "ما انتظار افزایش این موارد را داریم همچنان که ویروس واقعی در حال گسترش است."


۱۳۹۸ اسفند ۲۰, سه‌شنبه

چرا روبیکا برای امنیت کاربران "خیلی" خطرناک است


روبیکا به اطلاعات شما دسترسی نامحدود دارد!
 کافی است اپلیکیشن روبیکا را نصب کنید، تا به دوربین، حافظه، میکروفون، مخاطبین و موقعیت مکانی شما دسترسی کامل داشته باشد! سایت معتبر (immuniweb) که در زمینه تحلیل امنیتی و فنی اپلیکیشن‌ها فعال است یک بررسی کامل فنی از روبیکا دارد که در لینک زیر قابل دسترس است، دراینجا به چند تا از هولناک‌ترین‌هایش اشاره میکنیم!

یک : دسترسی نامحدود به همه منابع اطلاعاتی شما بدون آنکه اپ به آن نیاز داشته باشد!
دسترسی‌های اپلیکیشن روبیکا
 هیچ منبع اطلاعاتی در گوشی شما وجود ندارد که روبیکا به آن دسترسی نداشته باشد! دسترسی‌هایی که هیچ دلیل منطقی هم ندارند، می‌خواهم خوش‌بین باشم اما حتی نیمه احمق مغزم میگوید این احمقانه است!
دو : کلید‌های API های استفاده شده، هاردکد هستند!
ببینید این فقط از فنی نبودن تیم روبیکا است! اما این اشتباه آن‌را برای هکرها تبدیل به یک طعمه خوب میکند! آن هم اپلیکیشنی که کلی اطلاعات از شما دارد!
توضیح : در حداقل‌ترین حد برنامه‌نویسی حرفه‌ای اطلاعات حساس مانند رمزها، آدرس‌ها، کلیدها نباید مستقیما در کد برنامه قرار بگیرند! بلکه باید بصورت هَش شده از یک آدرس واسط با یک پروتکل امن دریافت شوند تا ریسک اینکه هکرها به این اطلاعات حساس دست پیدا‌کنند کمتر شود.
 بعضی اطلاعات حساس بصورت مستقیم در کد روبیکا
سه : روبیکا با پروتکل HTTP کار می‌کند! این دیگر فاجعه است!
آیلین یک برنامه‌نویس تازه کاره! بسیار هم ناشیه، تازه یک هفتس میدونه برنامه نویسی چیه! اما آیلین هم میدونه HTTPS باید استفاده کنه نه HTTP
ببینید این دیگر یک نکته فنی پیچیده که فقط تیم‌های امنیتی چند میلیون دلاری از آن سر‌دربیاورند نیست! فقط با چند کلیک ساده! می‌توان از پروتکل HTTP به HTTPS ارتقا یافت! فرق امنیت این دو پروتکل از زمین تا آسمان است، در پروتکل HTTPS اطلاعات بصورت رمزنگاری شده بین شما و سرور جابه‌جا می‌شود پس اگر کسی در بین شما و سرور قرار بگیرد یک مشت اطلاعات رمزنگاری شده که به هیچ دردی نمی‌خورد میگیرد اما وقتی HTTP استفاده شود، سنگ بزرگ از جلوی پای هکر برداشته شده است! همه اطلاعات بدون رمز نگاری سرتاسری ارسال می‌شوند!
 فقط چند نمونه‌ از استفاده از پروتکل نا‌امن در روبیکا
چهار : صفحات وب-ویو (Web-View) در روبیکا واقعا غیرقابل اعتماد هستند.
خیلی از داده‌هایی که روبیکا به شما نشان می‌دهد از طریق وب-ویو است، یعنی محتوای یک صفحه وب را از یک سرور میگیرد و مستقیما به شما نشان می‌دهد، مانند زمانی که به درگاه پرداخت هدایت می‌شوید در اصل اطلاعات درگاه را از سرور‌ بانک می‌گیرد و درون اپلیکیشن به شما نشان می‌دهد، تا اینجای کار همه چیز عادی است اما بصورت پیش‌فرض صفحات وب-ویو اجازه دست‌کاری در محتوای خودشان از طریق جاوا-اسکریپت را نمی‌دهند، فرض کنید درگاه بخواهد به شما نشان دهد که مبلغ پرداخت آنلاین یک ملیون تومن است و یک هکر با دستکاری اطلاعات صفحه به شما هزار تومن را نشان دهد!
 امکان

نتیجه گیری : روبیکا را نصب نکنید! 
اینکه شما اطلاعات پرداختی خود را در اختیار کسی جز درگاه-بانک بگذارید خودش کافی است تا روبیکا را پاک کنید!
چون معلوم نیست واقعا در پشت این اپلیکیشن چه کسی قرار دارد! اینکه هر روز به سرویس‌های خود می‌افزایند اما تکلیفشان در برابر سیاست‌های حریم خصوصی هرکدام از سرویس‌ها جداگانه مشخص نیست،
 فقط یک نگاه به صفحه حریم‌ِخصوصی‌ِروبیکا بیاندازید! برای یک مگا اپلیکیشن به این بزرگی با این همه دسترسی و نقص فنی! فقط همین چند خط کلی گویی همه حقوق شما را مشخص می‌کند!


۱۳۹۸ دی ۲۶, پنجشنبه

آموزش کار با واير گارد در موبایل اندروید

ابتدا برنامه رانصب کنید

وسپس فايل های کانفیگ را دانلودكنيد و روي سه نقطه ميزنيد و بعدش Save to Downloads رو ميزنيد

بعد وارد برنامه وايرگارد ميشين و علامت به اضافه (+) رو ميزنيد


بعدش گزينه Create from File or Archive رو ميزنيد و فايل های کانفیگ را آنجا اضافه ميكنيد


بعد آنرافعال کنید

حال فیلترشکن را میتوانیداستفاده کنید درصورتی که دیگربایک کانفیگ کارنکرد میتوانید ازکانفیگ بعدی استفاده کنید

۱۳۹۸ دی ۱۰, سه‌شنبه

برنامه ريكاوري عکس و فیلم درموبايل

برای ریکاوری و بازیابی فایلهای فیلم و عکس میتوانید از این برنامه deep scan recovery استفاده کنید.
این برنامه را در موبایل نصب کنيد. فیلم و عکسها را ریکاوری( بازیابی ) میکند


گزینه deep scan recovery رو بزنيد شروع به ریکاوری ميكند.
صبر کنيد تا ریکاوری تموم بشود بعد بین عکس و فیلم‌هاي آشكارشده، فيلم ياعكس مورد نظر خود را انتخاب كرده و آنرا ريكاوري كنيد.
جهت نصب، این برنامه را از گوگل‌پلی دانلود و نصب کنید:‌

۱۳۹۸ دی ۶, جمعه

چشم‌انداز سیاه «فیلترینگ سفید»: استراتژی‌هایی برای مقابله


پس از قطع اینترنت در آبان‌ماه تصور می‌رفت که هنوز به دلیل برخی ضعف‌ها و ناکارآمدی‌های «اینترانت» (از جمله نبود جایگزین برخی خدمات خارجی در سرورهای داخل، اتکای برخی سایت‌های دولتی به سرورهای خارج و به طور کلی آسیب به دانشگاه‌ها و شرکت‌های کوچک و بزرگ)،رژیم هنوز آمادگی لازم را برای دائمی کردن قطع اینترنت ندارد و حداقل نیازمند یک دورۀ «تدارکاتی» و میان‌مدت برای رسیدن به آن باشد.
اما امروز بر ما روشن شده که این تصور و ارزیابی اولیه اشتباه بود. رژیم دنبال رفع تک تک این موانع نیست بلکه استراتژی میانبری را اتخاذ کرده که به او این امکان را می‌دهد که از تمام این موانع یکباره پرش کند: پیچیدن «اینترانت» در زرورقی به نام «فیلترینگ سفید»

فیلترینگ سفید چیست؟
تا امروز ج.ا، سایت‌ها و نرم‌افزارهای ممنوعه خارجی را در «لیست سیاه» قرار می‌داد و دسترسی عمومی به آن‌ها را فیلتر می‌کرد (گرچه دستیابی به این سایت‌های اصطلاحاً «سیاه» از طریق فیلترشکن ممکن بود). در استراتژی جدید اما ج.ا در حال تهیه لیستی از سایت‌های «مجاز خارجی» است که پس از احیای «اینترنت ملی»، فقط امکان دسترسی به این سایت‌های «مجاز خارجی» را برای شرکت‌ها و دانشگاه‌ها باز بگذارد. 
یعنی شبکه بین‌المللی اینترنت به جز چند آدرس معدود و از پیش‌تعیین‌شده به طور کل بسته خواهد بود، پایه‌های اصلی ارتباطات مردم بر بستر «اینترانت» قرار می‌گیرد و فقط برخی شرکت‌ها و دانشگاه‌ها به تعداد معدودی سایت‌های مجاز خارجی دست پیدا خواهند کرد. اما این همه داستان نیست.

شش استراتژی ارتباطی برای استفاده در زمان «اینترانت»


در بررسی‌هایی که تا این لحظه انجام دادیم حداقل شش استراتژی ارتباطی برای استفاده از«اینترانت» پیشنهاد شده که در این مطلب ضمیمه مرورکوتاهی از نقاط ضعف و قوت هر یک را دراینجا میکنیم:

 راه اول: استفاده از سیمکارت‌های فعال و غیررسمی:
ج.ا از زمان روی کار آمدن وزیر-بازجوی امنیتی (آذری جهرمی) سه حمله همزمان برای برچیدن بازار سیاه سیمکارت‌های غیررسمی کرد: هم ۱۷ میلیون سیمکارت بی‌هویت را سوزاند، هم طرح ثبت سیمکارت مسافر را با پاسپورت یا کارت اقامت برای مهاجران صادر کرد و نهایتاً اینکه طرح اجباری رجیستری گوشی‌های موبایل به نام هویت افراد را کلید زد. با اینحال و علیرغم تمام این حملات به خاطر وجود تعداد زیادی از مهاجران غیرقانونی افغانستانی، بازار زیرزمینی این سیمکارت‌ها هنوز برپاست. در زمان استفاده از این سیمکارت‌ها باید چند شرط را رعایت کرد: اولاً سیمکارت را صرفاً در گوشی‌هایی قرار داد که مشمول طرح رجیستری نیستند (یعنی گوشی‌هایی که قبل از سال ۹۶ خرید و فروش شده‌اند)؛ ثانیاً از کاربرد کلمات حساس در پیامک‌ها اجتناب کرد و ثالثاً از تعامل با شماره‌ای که زیر رصد است (مثلاً شماره یک فعال علنی) خودداری کرد.

راه دوم: استفاده از رمزنگاری و پنهان‌نگاری در بستر اینترانت: 

با احیای اینترانت/فیلترینگ سفید، نه فقط آی پی‌ها (آدرس‌های ویژه اینترنتی هر فرد)، در معرض دید جمهوری اسلامی قرار می‌گیرد، بلکه عموم اطلاعات رد و بدل شده افراد هم بر روی سرورها و حافظه‌های داخل کشور ثبت می‌شود، در این حالت «حداقل‌ترین» کاری که می‌توان کرد اینست که اگر به هر ترتیبی مجبور به استفاده از راه‌های ارتباطی معمول در اینترانت شُدید، از نرم‌افزارهای رمزنگاری قوی (مثل رمزنگار pgp که به طور رایگان در اینترنت هستند) استفاده کنید. در این حالت گرچه «آی‌پی» فرد پنهان نمی‌شود، اما حداقل محتوای مبادله شده رمزگذاری و پوشیده می‌شود.
نوع امن‌تر این روش، پنهان‌نگاری (Steganography ) نام دارد که بر روش قبلی از بسیاری جهات ارجح است. در این روش قادر هستید پیام‌های محرمانه را در قالب فایل‌هایی «بی‌خطر» و «غیرسیاسی» (مثل عکس، موسیقی، کلیپ و…) پنهان‌نگاری کنید، به طوریکه آنچه شرکت اینترنتی شما در بررسی تبادل اطلاعاتی شما می‌بیند صرفاً این فایل‌های «بی‌خطر» است. بسیاری از سرویس‌های اطلاعاتی از این روش برای ارتباطات امن خود استفاده می‌کنند.

 راه سوم: استفاده از ابزارهای ارتباطی«غیرمتمرکز» (بدون نیاز به سرور مرکزی): 
در این روش افراد می‌توانند از همان مجرای «اینترانت» برای ارتباط استفاده کنند، منتها به جای استفاده از نرم‌افزارهای ناامنی که متکی بر سرورهای داخلی جمهوری اسلامی هستند، از نرم‌افزارهایی استفاده کنند که نقش واسطه‌گری سرورها را حذف و دستگاه‌ها را بی‌واسطه به هم وصل می‌کند. طیف وسیعی از این ابزارهای ارتباطی وجود دارد که بخاطر اهمیت پیام‌رسان‌ها، اول چندنمونه از آنها را معرفی می‌کنیم و سپس ابزارهایی که بر مبنای آن می‌توان وارد شبکه‌هایی شد که خدمات متنوعی از ساخت سایت و ایمیل و انجمن و… را در اختیارمان قرار میدهد.
پیام‌رسان‌ها:
چند نمونه از نرم‌افزارهای پیام‌رسانی که از این تکنولوژی استفاده می‌کنند و پیام‌ها را هم رمزنگاری میکنند آورده‌ایم؛ برای استفاده از این نرم‌افزارها ضروری است زمانیکه اینترنت وجود دارد (یعنی الان) آنها را نصب و دوستان خود را به نرم‌افزار اضافه کنید. با نصب این پیام‌رسان‌ها یک «آی دی رمزنگاری‌شده» به شما تعلق می‌گیرد که آن را در اختیار دوستانتان قرار می‌دهید و از این طریق می‌توانید باهم در ارتباط بمانید. در این روش محتوای مبادله‌شده (چت‌ها، فایل‌های ارسالی و غیره) رمزنگاری می‌شود، اما آی‌پی افراد همچنان پنهان نمی‌ماند، پس لازم است که ارتباط در این پیام‌رسان‌ها را به افراد قابل اعتماد محدود کنید. اسامی برخی از این پیام‌رسان‌ها عبارتند از:
Tox , Skred Messenger, twinme, Jammi , BCM – Blockchain Messenger ,…

شبکه‌سازی غیرمتمرکز:
در این روش هم همان‌طور که توضیح داده شد، نقش واسطه‌گری سرورها حذف شده‌. در حقیقت در این روش با اتصال تعداد زیادی کامپیوتر به هم شبکه‌ای شبیه به یک نوع «اینترنت مخفی» شکل می‌گیرد که گرچه از خطوط مخابراتی استفاده می‌کنند اما در کنترل و نظارت هیچ دولت و شرکتی نیستند. درست از همین روست که هیچ دولتی به این‌ها روی خوش نشان نمی‌دهد. بر روی این شبکه‌ها می‌توان خدمات گوناگون از میزبانی وبسایت تا ایمیل و پیام‌رسان … را پیاده، اجرا و استفاده کرد. سه تا از معروفترین و محبوبترین این شبکه‌ها عبارتند از:
I2P, Freenet, Zeronet ,…
درحالت عادی (یعنی زمانیکه اینترنت وجود دارد) با استفاده از vpn های امن (مثل تور) می‌توان ناشناس بودن خود را در این شبکه‌ها حفظ کرد. منتها در زمان اینترانت، تمامی فیلترشکن‌های قطع خواهند شد و بنابراین گرچه محتوای فعالیتی که در این شبکه‌ها می‌کنیم رمزگذاری شده و افشا نمی‌شود، اما دولت/شرکت می‌تواند متوجه شود که کدام آی‌پی‌ها (یعنی آدرس‌ واقعی ما) به این شبکه وصل شده‌است. باتوجه به اینکه برخی از این شبکه‌ها در بسیاری از کشورهای دنیا ممنوع و غیرقانونی هستند، توصیه ما اینست که مادامیکه اتصال به این شبکه‌ها در ایران «فراگیر» نشده، نهایت احتیاط را در استفاده از آن‌ها-در زمان اینترانت- به کار بُرد (درحال حاضر در شبکه‌ای مثل زیرونت، به طور متوسط روزانه ۲۰-۳۰ دستگاه از ایران وصل می‌شوند).

 راه چهارم: شبکه‌سازی آفلاین با بلوتوث (مِش‌نِت: بدون نیاز به اینترنت یا مخابرات):

این نوع شبکه‌سازی هم مزایایی دارد و هم محدودیت‌هایی. از مزایای آن اینست که اصلاً کاری به اینترنت یا خطوط و سیگنال‌های مخابراتی ندارد و به جایش از چندتکنولوژی ترکیبیِ تعبیه‌شده در گوشی‌ها (مثل بلوتوث و وای‌فای‌دایرکت) استفاده می‌کند. از این جهت کلید قطع و وصلی آن‌ها دست دولت نیست. از طرف دیگر هم اقدام به رمزنگاری محتوای مبادله‌شده می‌کند و هویت افراد هم در آن می‌تواند کمابیش ناشناس نگه داشته شود.
منتها محدوده ارتباطی هر دستگاه با دستگاه دیگر بیش از ۱۰۰ متر نیست، یعنی برای ارتباط بین دو نفر در فاصلۀ یک کیلومتری یکدیگر، حداقل ۸ نفر با فاصلۀ صد متری از هم باید به شبکه متصل باشند تا پیام به راحتی بین آن دو نفر رد و بدل شود. این نوع شبکه‌سازی در زمان تجمعات و تظاهرات یا محیط‌های شلوغ بسیار کارآمد است، برمبنای این نوع شبکه‌سازی حتی مردم یک شهر بدون هیچ نوع خطوط ارتباط مخابراتی یا اینترنتی می‌توانند بهم متصل شوند، اما کارایی این سیستم منوط به آنست که جمعیت زیادی از افراد آن را نصب و استفاده کنند.
از دیگر مزایای این روش آنست که علاوه بر اینکه محتوای مبادله‌شده رمزنگاری می‌شود، مشخصات افراد هم تحت حفاظت بیشتری نسبت به روش‌های بالاست.
Bridgefy, Firechat, Briar,


راه پنجم: اجارۀ سِرور مجازی از شرکت‌های اینترنتی (VPS): 

در زمان قطع اینترنت آبان، بازار پرسود و رونقی برای دلالی زیرزمینی اینترنت بین‌المللی به راه افتاده بود. موضوع از چه قرار بود؟ واقعیت اینست که مراکز داده‌ای که در اختیار شرکت‌های اینترنتی است، در زمان قطعی اینترنت به اینترنت بین‌المللی وصل می‌مانند. باتوجه به این موضوع، هر فرد می‌تواند با اجاره «سرور مجازی» از این شرکت‌ها، با چند روش فنی به اینترنت بین‌المللی دست پیدا کند و با vpn مثل همیشه فعالیتی که می‌خواهد را انجام دهد. کار به جایی رسیده بود که قیمت این «سرورهای مجازی» در آن ایام تا هشت برابر هم جهش کرده بود. این روش در نگاه اول به نظر ایده‌آل‌ترین روش ممکن می‌رسد، چون دسترسی مستقیم به اینترنت بین‌المللی را فراهم می‌کند و نه شبکه‌سازی‌های موازی مثل نمونه‌های بالا. اما همین هم مخاطرات و محدودیت‌های خود را دارد. به فرض مثال اگر کسی در این سرورها از «فیلترشکن» استفاده کند، شرکت خدمات‌دهنده متوجه آن خواهد شد و از چشمش دور نمی‌ماند.
در آبان، دولت از همان اول متوجه این «حفره» و بازاری که حول آن شکل گرفته شد و به شرکت‌ها دستور تعلیق خدماتِ آن دسته از افرادی را داد که با استفاده از فیلترشکن از این سرورها استفاده می‌کنند. در مواردی کار حتی به تهدید و احضار این افراد کشید. در موارد دیگری علیرغم اینکه افرادی پول این خدمات را پرداخته بودند، شرکت‌ها دسترسی آن‌ها را بی‌هیچ توضیح یا بازگشت پول قطع کردند.
به طور کل راه‌اندازی این روش چون ملزومات فنی دارد، لاجرم دست واسطه‌گران را باز می‌گذارد (کسانی که VPS اجاره و و با فیلترشکن راه‌اندازی می‌کنند) و با دادن آی‌پی، کامپیوترهای مردم را به این سرورها وصل می‌کنند. این روش در چندین سطح ریسک‌بردار است:
اولاً برای خود واسطه‌گران ریسک امنیتی دارد؛ در ثانی برای هم واسطه‌گران و هم مردم ریسک مالی دارد، یعنی ممکنست پولی را بپردازند اما شرکت، سرویس را بی‌هیچ توضیحی بر روی آن‌ها قطع کند. ثالثاً یک ریسک امنیتی مضاعف‌تر هم برای خود مردم عادی وجود دارد، اینکه بایدبه لحاظ امنیتی به «واسطه‌گر» اطمینان کامل داشته باشند و نمی‌توانند و نباید به غریبه‌ها (به عنوان واسطه‌گر) اعتماد کنند، اگر یکی از این واسطه‌گران نیروهای دولتی باشد، تمام اطلاعات تبادل‌شدۀ افراد در دست ج.ا قرار می‌گیرد و می‌تواند مبنای پرونده‌سازی شود.
استفاده از این سرویس، تنها در صورتی که فرد اطمینان و شناخت شخصی کامل از فرد «واسطه‌گر» دارد، با پذیرش ریسک مالی و احتمال قطعی ممکنست. در ارزیابی نهایی می‌توان گفت ازآنجاییکه این سرورهای مجازی از خود شرکت‌های قانونی خریداری میشود، پایداری و امنیت آن تضمین شده نیست و هم اکنون سختگیری بیشتری در مورد آن شده، پس به عنوان یک راه‌حل پایدار نمی‌توان بر روی آن حساب ویژه‌ای باز کرد.

راه ششم: اینترنت ماهواره‌ای

درحال حاضر این تکنولوژی در ایران وجود ندارد. یعنی نه فقط تجهیزات سخت‌افزاری گیرنده و فرستنده آن در ایران موجود نیست، بلکه شرکت‌های فضایی هم نیستند که تابش امواج اینترنتی سراسری به سمت ایران داشته باشند. بااین حال تکنولوژی در این حوزه به سرعت در حال توسعه است، به طوریکه تا یکی دو سال آینده، می‌توان گفت اینترنت ماهواره‌ای بالقوه میتواند دگرگونی مهمی در معادلات ارتباطی – از جمله در کشور ایران- وارد کند. با این توصیفات اینترنت ماهواره‌ای را در بهترین حالت می‌توان راهکاری مربوط به آینده دانست و تنها راه‌حل‌های بالا را عاجل و فوری برای نیازهای امروز ما.

جمع‌بندی:
اگر کاربر عادی با دانش فنی و وقت و حوصله کم هستید، حداقل سه چیز را دانلود و نصب کنید: 
یک رمزنگار (pgp ) + نرم‌افزار tox + بریجفای (Bridgefy)


اگر کاربر حرفه‌ای‌تر و حساس‌تر به مسائل امنیتی هستید، جعبه‌ابزارتان را هرچه بیشتر و متنوع‌تر کنید:
سیمکارت فعال + رمزنگار + پنهان‌نگار + پیام‌رسان‌های p2p (ترجیحاً چند نرم‌افزار) + بریجفای + هماهنگی با حداقل یک متخصص قابل اعتماد برای استفادۀ اشتراکی از سرور مجازی و …

** نهایتاً اینکه وقت در این زمینه به شدت تنگ و سخت نیاز به کار جمعی و تهیه و پخش ویدیوهای آموزشی است. این کار میسر نمی‌شود مگر با اراده و همکاری جمعی بطوریکه هر کس به سهم خود گوشه‌ای از کار را بر دارد…